Hoy, 21 de octubre de 2026, PHP ha publicado una actualización urgente para corregir dos fallos de seguridad críticos, bautizados como PHP2Shell. Es de las vulnerabilidades más serias de los últimos años: afecta a casi cualquier web hecha en PHP y ha llevado a gobiernos de media Europa a apagar sus webs mientras esperaban el arreglo.
Si tu tienda está con nosotros, puedes estar tranquilo: todos los servidores que gestionamos quedaron actualizados en menos de una hora desde que salió el arreglo, sin cerrar ninguna tienda. Te contamos qué ha pasado, por qué es tan grave y qué hemos hecho.
Videoresumen: PHP2Shell en 3 minutos
Qué es PHP2Shell
PHP es el lenguaje con el que funcionan millones de webs: WordPress, Magento, PrestaShop, la mayoría de tiendas online y, por supuesto, KDV Commerce. PHP2Shell es el nombre que han recibido dos fallos en el propio PHP (CVE-2026-109618 y CVE-2026-109619) que permiten a un atacante ejecutar código en el servidor desde fuera, sin usuario ni contraseña. En la práctica, tomar el control de la web.
Lo que lo hace especialmente delicado es que el fallo está en PHP y no en una aplicación concreta: la petición maliciosa se procesa antes de que llegue a ejecutarse el código de la tienda, así que ni el login del panel ni un plugin de seguridad pueden frenarla. La única solución completa es actualizar PHP.
- Gravedad: 9,2 sobre 10 (CVSS v4.0), en la franja de las críticas.
- Versiones afectadas: PHP desde la 5.4 hasta la 8.5.11.
- Versiones corregidas: 8.5.12, 8.4.27, 8.3.36 y 8.2.35, publicadas hacia las 15:45 (hora peninsular) junto con el aviso de seguridad oficial de PHP (lista de cambios).
- Sin arreglo oficial: PHP 8.1 y anteriores ya no reciben soporte, así que dependen de que su proveedor prepare su propio parche.
Además del aviso de PHP, los equipos nacionales de ciberseguridad europeos han publicado sus propias alertas. El de Países Bajos (NCSC-NL) mantiene una página pública con la información operativa y los avisos del resto de CSIRT de la UE, entre ellos el de CERT-EU.
Por qué es tan grave
Según Help Net Security, el equipo de PHP pide a todos sus usuarios que actualicen de inmediato. Los investigadores de Sansec, especialistas en seguridad de tiendas online, han confirmado que el ataque funciona contra Magento y otras diez aplicaciones PHP conocidas, y advierten de que uno de los fallos puede devolver memoria del servidor con contraseñas o claves dentro.
Además, los detalles se han filtrado. SecurityWeek habla abiertamente de una explotación masiva inminente: en cuanto hay instrucciones públicas, los ataques automáticos empiezan a recorrer internet en busca de servidores sin actualizar.
Gobiernos de media Europa apagando sus webs
La mejor medida de lo serio que es: durante el día de hoy, administraciones de toda Europa han preferido desconectar sus webs antes que arriesgarse. Lo han contado, entre otros, CNBC con información de Reuters y The Record, que habla de cientos de webs fuera de servicio. En España también ha sido noticia: Xataka habla de un fallo que «pone en jaque a medio Internet», y lo han contado también MuyComputer y en Público. Según este resumen por países:
- Alemania: varias webs federales, desconectadas por su proveedor público de informática.
- Francia: las webs de las prefecturas, apagadas por el Ministerio del Interior.
- Bélgica: las webs del Ministerio de Asuntos Exteriores.
- Países Bajos: Overheid.nl, el puerto de Róterdam, la federación de fútbol, los cinco grandes partidos y numerosos hospitales.
- Finlandia y República Checa: servicios web del gobierno.
- Wikimedia: algunos de sus sistemas hechos en PHP.
Algunas de las webs que vimos cerradas, con su mensaje: Tweakers, una de las webs de tecnología más leídas de Países Bajos («hemos desconectado nuestros sistemas por precaución»); la del propio centro nacional de ciberseguridad neerlandés; DigiD, el acceso de los ciudadanos neerlandeses a la administración; la CNIL, la autoridad francesa de protección de datos, en mantenimiento; y hospitales belgas como AZ Monica, que dejaron solo sus teléfonos. En España, Xataka recogía también un aviso de mantenimiento en la web del CCN-CERT.
Qué hemos hecho en Kadevia
Estábamos esperando el arreglo. PHP lo publicó a las 15:45; a las 16:14 ya estábamos actualizando, y a las 16:30 todos los servidores de nuestros clientes tenían PHP al día.
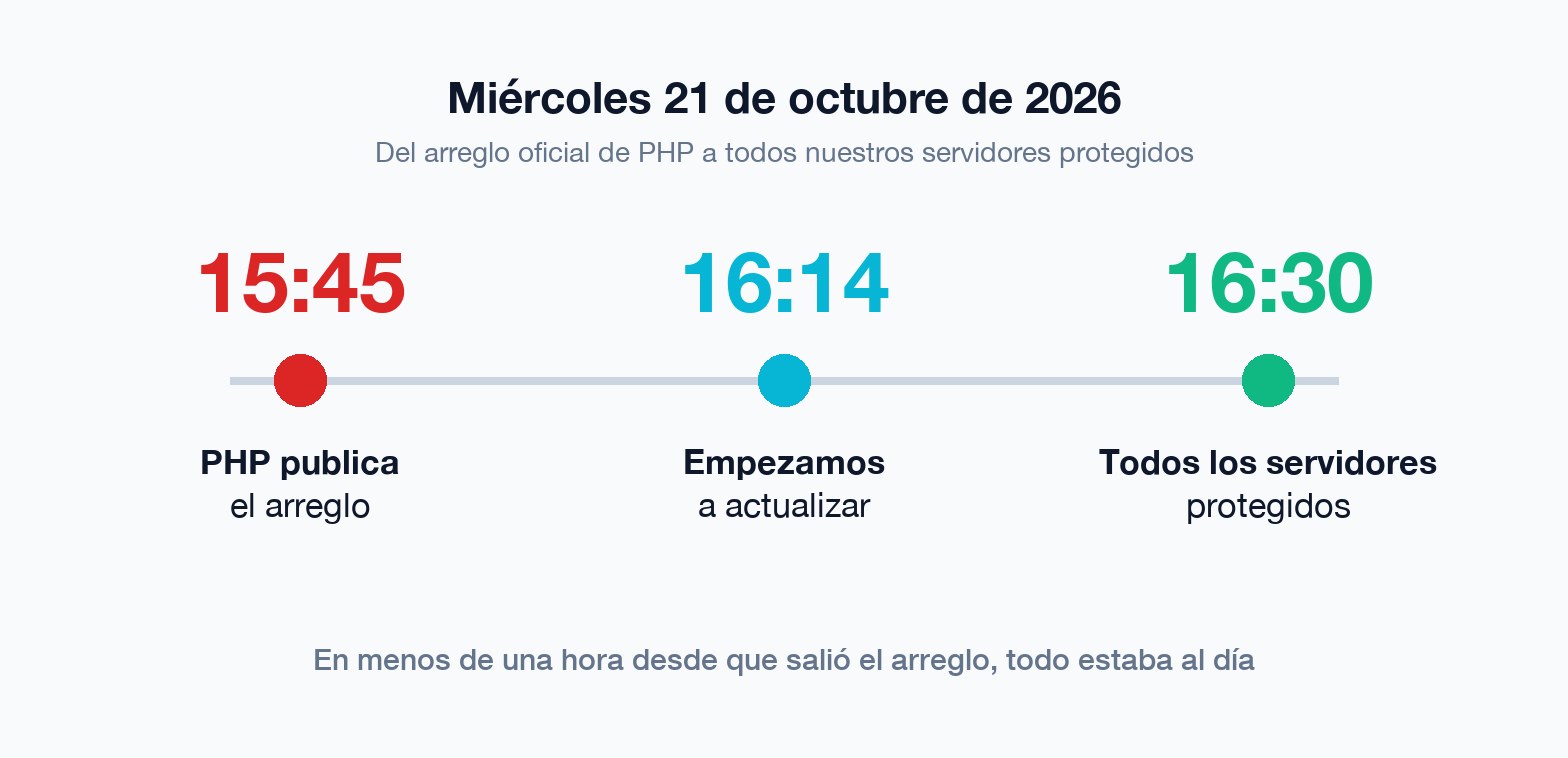
Hemos actualizado todas las versiones de PHP que conviven en cada servidor, también las más antiguas que PHP ya no corrige, para las que hemos instalado el parche adaptado de nuestro proveedor.
Ninguna tienda ha tenido que cerrar: la actualización se hace en caliente y las tiendas han seguido vendiendo todo el tiempo. Y seguimos pendientes de cualquier novedad sobre el fallo.
¿Y si mi web es WordPress, PrestaShop, Magento o Shopify?
El fallo no está en la plataforma, sino en el PHP del servidor. Por eso afecta por igual a WordPress y WooCommerce, PrestaShop, Magento, Drupal, Joomla y cualquier otra web hecha en PHP: actualizar la tienda o sus plugins no sirve de nada si el servidor sigue con un PHP vulnerable. Es tu proveedor de alojamiento quien tiene que actualizarlo.
Las tiendas en plataformas cerradas como Shopify son otro caso: no funcionan con PHP y el servidor lo gestiona la propia plataforma, así que no tienes que hacer nada. Eso sí, si tienes un blog en WordPress o alguna otra web en PHP aparte, revísala.
¿Tengo que hacer algo?
Si tu tienda está alojada con nosotros, no. Ya está protegida y no tienes que tocar nada.
Si tu web está en otro alojamiento, comprueba hoy mismo con tu proveedor que tiene PHP 8.5.12, 8.4.27, 8.3.36 u 8.2.35 o posterior. Si funciona con PHP 8.1 o anterior, pregúntale si ha aplicado un parche propio; si no lo tiene, lo prudente es pasar a una versión con soporte cuanto antes.
Si tienes cualquier duda sobre tu tienda, escríbenos y te ayudamos. Y si tu tienda está en otro sitio y quieres que alguien se ocupe de estas cosas por ti, cuéntanos: así trabajamos.
Artículo publicado el 21 de octubre de 2026 con la información disponible ese día. La situación puede evolucionar; consulta los avisos oficiales de PHP para la información más reciente.